Cookies i RODO na stronie WWW - jak nie zabić konwersji banerem zgody
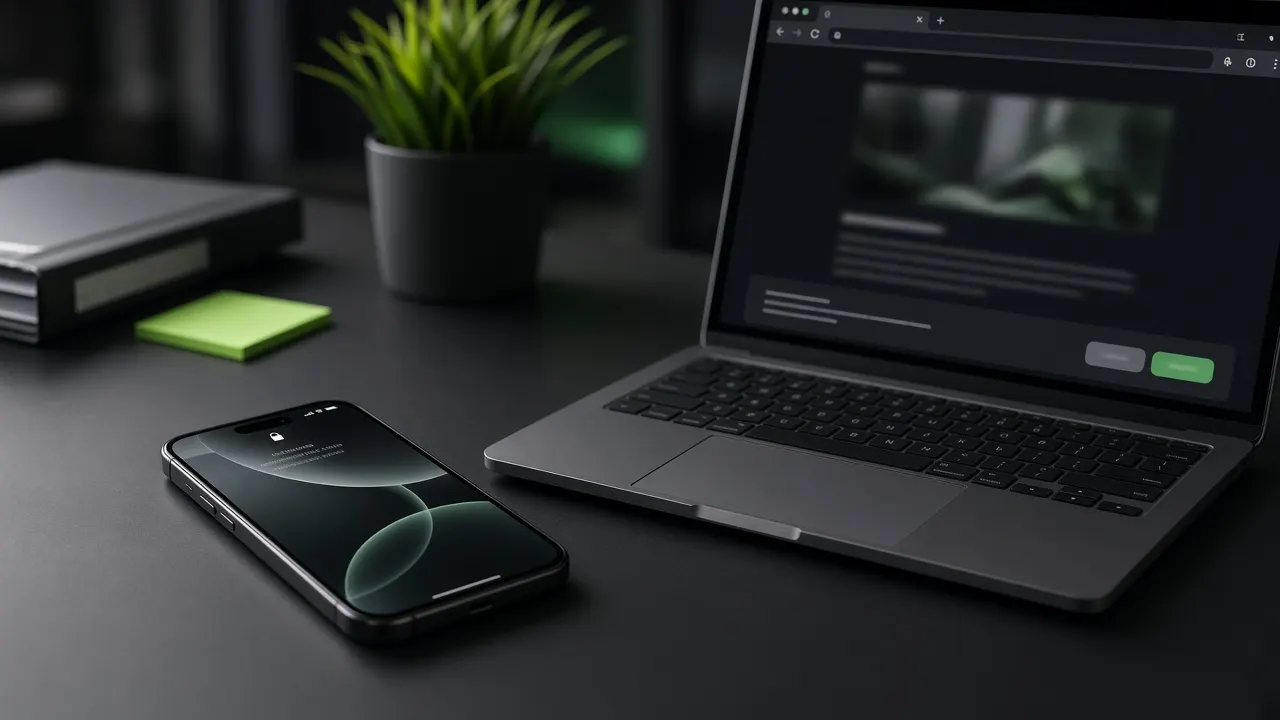
Najgorszy combo na mobile: sticky CTA + ogromny baner cookies + popup newslettera. Klient nie wie, w co kliknąć - więc wychodzi. Drugi błąd: Pixel i GA4 odpalają się przed zgodą. Trzeci: „Akceptuj wszystko” jako jedyny czytelny przycisk - to nie jest zgodność, to ryzyko.
1. Co musi być na miejscu
- Polityka prywatności z realnym opisem narzędzi (GA4, Ads, Meta, formularz)
- Baner z wyborem: niezbędne / analityka / marketing
- Skrypty marketingowe dopiero po zgodzie (consent mode / gate)
- Łatwy dostęp do zmiany zgody później (nie schowany w stopce 6px)
2. UX, który nie zabija leadów
Baner na dole, nie pełnoekranowy mur. Przyciski wystarczająco duże na kciuk. Na iPhonie nic nie może leżeć pod FAB / cookie jednocześnie. Jeśli masz sticky kontakt - cookie musi być wyżej w warstwie albo chować się po decyzji.
3. Pomiar po zgodzie
Bez zgody i tak mierzysz to, co konieczne technicznie. Po zgodzie: page_view, generate_lead, klik telefon / WhatsApp. Lepiej mniej zdarzeń, ale legalnych i spójnych z Ads, niż „pełny tracking” z wyłączoną zgodą.
4. Czego nie robić
- Dark patterns: krzyczące „Akceptuj”, szare „Odrzuć”
- Ładowania Meta Pixel w <head> „na wszelki wypadek”
- Kopiowania polityki z generatorka bez Twoich narzędzi
"Zgodność RODO i konwersja nie wykluczają się. Wyklucza je baner zaprojektowany jak pop-up z 2012."
Przy stronach pod Ads zawsze spinam consent z GA4 / Pixelem i testuję mobile. Jeśli baner u Ciebie zasłania wycenę albo skrypty lecą przed kliknięciem - napisz, ogarniemy to przy okazji audytu strony.